39家中标上海市信息安全软件协议供货 安全软件市场格局与信创机遇分析
39家中标上海市信息安全软件协议供货:安全软件市场格局与信创机遇分析
一、事件概述
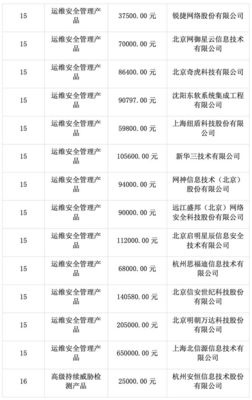
上海市近期完成信息安全软件协议供货项目招标,共有39家厂商成功中标,覆盖网络与信息安全软件开发领域的多个细分方向。中标名单中既包括深信服、新华三、奇虎(360)、奇安信、金山安全等头部安全企业,也涵盖了一批专注于特定安全赛道的成长型厂商。协议供货作为政府与公共部门采购的重要通道,此次中标结果在一定程度上勾勒出上海区域信息安全软件供应体系的基本轮廓,也为观察国内网络安全产业竞争格局提供了窗口。
二、中标厂商结构分析
从39家中标厂商的构成来看,大致可分为三个层次。
第一层是综合型安全厂商,以深信服、新华三、奇安信、360、金山安全为代表。这类企业产品线覆盖边界安全、终端安全、数据安全、安全管理平台等多个品类,能够满足采购方一站式采购需求。其在协议供货中的入围品类通常较为齐全,在多个标包中同时出现。
第二层是细分领域专业厂商,集中在中标名单的中段位置。这类企业在某一技术方向具备较深积累,例如专注终端检测与响应、日志审计、数据库安全、邮件安全或工控安全等赛道。协议供货按品类分包的组织方式,为专业厂商提供了进入政府采购目录的通道,避免与综合厂商在所有品类上正面竞争。
第三层是本地化安全服务与软件企业。上海及长三角地区聚集了一批服务本地政务、金融、医疗客户的网络安全企业,凭借对区域合规要求和业务场景的理解,在协议供货中占有一席之地。
三、信息安全软件的需求特征与采购逻辑
协议供货模式的核心在于"一次招标、多次采购",采购单位在入围厂商和产品范围内自主选择,这在信息安全软件领域尤为适用。安全软件的需求具有很强的场景依赖性:不同单位的信息系统架构、等级保护定级、业务流程差异较大,对防火墙策略管理、终端管控、数据防泄漏等产品的具体功能要求不尽相同。协议供货既保证了入围产品经过统一资质审查,又保留了一线采购的灵活性。
从采购品类分布看,当前政务与公共部门信息安全软件需求主要集中在几个方向:一是合规驱动类产品,如等级保护测评配套的安全管理平台、日志审计、漏洞扫描;二是终端与边界防护类产品,包括终端杀毒、EDR、下一代防火墙;三是数据安全类产品,随着数据分类分级和个人信息保护要求落地,数据脱敏、数据库审计、API安全等品类需求上升明显;四是安全运营类产品,如态势感知平台、威胁情报服务,反映出采购方从"买产品"向"买能力、买服务"转变的趋势。
四、市场格局与竞争态势
头部厂商在协议供货中的优势主要体现在品牌认知、产品完整度和售后服务网络三个方面。政府客户在选型时对供应商的资质、案例和本地服务能力要求较高,综合型厂商凭借多年积累的政务客户基础和渠道体系,占据入围品类数量上的领先地位。
与此协议供货的开放性也为中小企业留出了空间。按品类分包、按产品报价的评标方式,使得单价合理、技术指标达标的产品能够独立入围,不必依附于大型集成项目。这对于专注单一赛道的安全厂商而言,是获取政府客户、建立标杆案例的重要途径。值得注意的是,多家入选厂商同时具备信创适配能力,其产品已完成与国产操作系统、数据库、中间件的兼容认证,这在当前信创采购背景下构成一项隐性门槛。
五、信创背景下网络安全软件的发展机遇
上海此次协议供货的中标结构,一定程度上反映了信创政策对安全软件市场的影响。一方面,政务信息系统的国产化替代带动了安全软件的重新选型,原先绑定特定国外技术栈的安全产品需要迁移到国产化环境,这为具备信创适配能力的厂商创造了增量市场。另一方面,信创环境下的安全防护本身存在新的技术挑战——国产CPU架构多样、操作系统生态分散,安全软件需要针对不同平台分别完成适配和性能优化,这对厂商的研发投入和工程能力提出了更高要求。
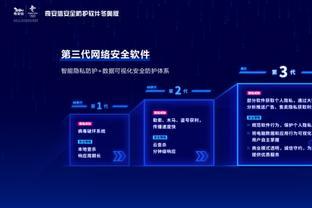
从产业趋势看,网络安全软件正从单点产品向平台化、服务化方向演进。协议供货中安全管理平台、安全运营服务类产品的比重上升,说明采购方越来越重视安全能力的持续运营而非一次性产品交付。对于中标厂商而言,入围只是进入市场的第一步,后续能否通过本地化服务团队提供持续的原厂支持和应急响应,才是决定协议供货实际转化率的关键。
六、
39家厂商中标上海市信息安全软件协议供货,既有头部企业稳定占据主流品类的一面,也有专业厂商借助细分赛道进入政府市场的一面。协议供货制度在资质把关与采购灵活性之间取得了平衡,为安全软件的多层次供给提供了制度通道。在信创适配成为准入门槛、安全运营需求持续释放的背景下,网络安全软件市场的竞争将从产品功能比拼转向适配能力、服务响应和持续运营能力的综合较量,厂商需要在这几个维度上建立可持续的差异化优势。
如若转载,请注明出处:http://www.mlczzp.com/product/36.html
更新时间:2026-11-01 04:03:28