科技安全防护盾牌 网络与信息安全软件开发的守则与实践
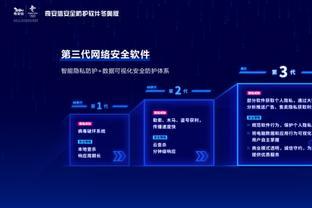
在数字化浪潮席卷全球的今天,网络与信息安全已成为个人、企业乃至国家安全的基石。一幅“科技安全防护盾牌”的抽象背景图,恰如其分地象征着安全软件开发所要构筑的虚拟防线——一面集智能、主动与韧性于一体的防护之盾。而网络与信息安全软件的开发,正是锻造这面盾牌的核心工程。
一、安全软件开发的核心挑战
网络环境的复杂性与攻击手段的不断演化,使安全软件开发面临多重挑战:
- 威胁动态性:黑客技术、恶意软件、零日漏洞等层出不穷,要求软件必须具备实时感知与快速响应的能力。
- 系统复杂性:分布式架构、云原生环境与物联网设备的普及,拓宽了攻击面,安全软件需适配异构环境。
- 性能与安全的平衡:加密、认证、审计等功能可能引入延迟,如何在高并发场景下维持安全性与用户体验成为关键。
二、安全防护盾牌的构建原则
基于抽象“防护盾牌”的意象,网络与信息安全软件的开发应遵循以下原则:
- 纵深防御:避免依赖单一安全机制,构建多层防护体系。例如,在应用层实现身份认证,在网络层部署入侵检测,在数据层强化加密存储,形成环环相扣的防护链。
- 主动免疫:通过威胁建模、代码审计与漏洞挖掘提前发现隐患,并将安全测试左移至开发早期。采用SAST(静态应用安全测试)、DAST(动态应用安全测试)与IAST(交互式应用安全测试)工具持续检测。
- 零信任架构:默认不信任任何内部或外部访问请求,软件需实现细粒度权限控制、持续身份验证与微隔离,降低横向移动风险。
- 数据驱动安全:利用日志分析、SIEM(安全信息与事件管理)与用户行为分析(UEBA)技术,从海量数据中识别异常模式,实现智能化预警。
- 隐私保护内嵌:遵循GDPR、个人信息保护法等法规,在软件开发中融入数据最小化、匿名化与访问控制,确保合规性。
三、关键技术与实践
- 安全编码规范:制定并强制执行安全编码标准,防范注入、跨站脚本、缓冲区溢出等常见漏洞。定期开展开发者安全培训,提升全员安全意识。
- 供应链安全管理:对第三方组件与开源库进行严格审查与管理,建立软件物料清单(SBOM),追踪漏洞并快速修复。
- 自动化安全流水线:将安全工具集成至CI/CD管道,实现代码提交即触发安全扫描、镜像签名验证与配置合规检查,使安全成为DevOps的基因。
- 韧性设计:构建容错与快速恢复机制,如限流、熔断与降级策略,并结合安全监控与事件响应预案,确保在攻击发生时盾牌不碎、服务不瘫。
- 威胁情报整合:接入外部威胁情报源,使安全软件能够动态更新规则与策略,更好地防御已知与新兴威胁。
四、未来展望
随着人工智能、量子计算与边缘计算的发展,网络与信息安全软件开发将迎来新变革。AI驱动的安全防御可实现自动化威胁狩猎与响应,但也可能被攻击者用于生成更隐蔽的攻击。量子计算对传统加密算法构成潜在威胁,推动后量子密码学的研究与应用。安全软件开发需保持前瞻性,将新技术风险纳入设计考量。
“科技安全防护盾牌”不仅是视觉上的抽象概念,更是安全软件开发者践行的工作准则:以代码为砖石,以架构为骨架,以持续运营为粘合剂,筑牢网络空间的数字防线。只有将安全意识渗透至软件开发的每一个环节,才能在日益复杂的威胁环境中守护数据与系统的安全。
如若转载,请注明出处:http://www.mlczzp.com/product/45.html
更新时间:2026-11-01 09:38:41