煤矿安全信息系统的开发与网络信息安全软件构建
一、引言
煤矿是我国重要的基础能源产业,但井下作业环境复杂、灾害因素多,安全生产始终是行业发展的首要命题。随着物联网、大数据与工业互联网技术的普及,煤矿安全信息系统已成为提升矿井风险防控能力的关键基础设施。该系统不仅承担瓦斯、水害、顶板、火灾等灾害指标的实时监测与预警,还涉及人员定位、设备状态、生产调度等多源数据的汇聚与共享。与此系统自身的网络与信息安全问题日益突出——一旦遭到攻击或数据泄露,可能直接威胁井下人员生命与生产安全。因此,将网络与信息安全软件开发纳入煤矿安全信息系统的建设全过程,是保障系统可靠运行的必要前提。
二、煤矿安全信息系统的总体架构
煤矿安全信息系统通常采用分层架构设计,可分为感知层、传输层、平台层与应用层。
感知层由井下各类传感器、采集分站、人员定位基站和视频终端组成,负责对环境参数与设备状态进行实时采集。传输层依托工业以太环网、5G专网或光纤骨干网,实现井下与地面的数据回传。平台层承担数据存储、清洗、分析与建模任务,是系统的核心数据中枢。应用层则面向安全监控、预警发布、应急指挥、隐患排查等业务场景提供功能服务。
这一架构在提升业务能力的也扩大了攻击面:感知终端数量庞大且物理防护有限,传输链路暴露于复杂环境,平台层集中存储敏感数据,应用层涉及多人多角色访问。因此,安全能力必须与系统架构同步规划、同步建设。
三、关键功能模块设计
煤矿安全信息系统的功能设计应围绕“监测—预警—处置—复盘”的闭环展开。监测模块实现瓦斯浓度、风速、温度、水位等参数的连续采集与可视化展示;预警模块基于阈值规则与趋势分析模型,对超限和异常状态进行分级报警;应急处置模块提供预案推送、人员疏散指引与指挥调度支持;统计分析模块则用于事故隐患的趋势研判与责任追溯。
在上述功能开发中,需同步嵌入安全控制点:数据采集环节应具备设备身份认证与数据完整性校验;预警信息须带签名机制,防止伪造指令误导处置;应急指挥通道应具备高可用与抗干扰能力,确保关键时刻通信不中断。
四、网络与信息安全软件需求分析
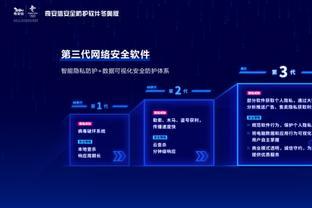
煤矿安全信息系统的安全软件开发,应围绕保密性、完整性、可用性、可控性与不可否认性五个维度展开需求分析。
身份认证与访问控制是基础。系统需对操作人员、设备终端和外部接口实施统一身份管理,采用多因素认证与基于角色的访问控制策略,确保最小权限原则落地。
数据安全贯穿采集、传输、存储与使用全过程。井下数据传输应采用加密信道,敏感数据存储须加密并设置访问审计,重要操作日志应防篡改留存。
边界防护与入侵检测同样关键。由于矿井网络与办公网、外部网络存在交互需求,需部署防火墙、入侵检测与异常流量分析软件,及时发现并阻断针对工控协议的恶意行为。
安全审计与态势感知则为管理者提供整体安全视图,通过日志集中分析与告警关联,支撑安全事件的快速定位与响应。
五、安全软件的开发实现要点
在开发实现层面,安全软件应与业务系统解耦设计、松耦合集成,避免因安全模块故障导致主业务中断。身份认证服务可采用统一认证网关形式,为各业务子系统提供标准化接口;数据加密模块宜封装为独立组件,支持国密算法,便于在传输与存储环节复用。
针对煤矿工业控制场景,安全软件需重点关注协议兼容性与实时性约束。工控协议往往对时延敏感,安全检测模块应具备旁路部署与轻量级分析能力,避免串联设备引入额外延迟。应建立安全软件的版本管理与持续更新机制,借助灰度发布与回滚策略降低升级风险。
开发过程中还需遵循等级保护与工控安全相关标准要求,开展安全需求评审、代码审计与渗透测试,将安全左移理念落实到设计、编码与测试各阶段。
六、系统测试与运维保障
系统上线前应完成功能测试、性能测试与安全测试。安全测试重点覆盖身份绕过、越权访问、数据篡改、拒绝服务等典型风险场景,并对预警链路进行故障注入演练,验证安全机制在异常条件下的有效性。
运维阶段需建立安全监测与应急响应机制:定期开展漏洞扫描与配置核查,持续监控安全告警,制定针对网络攻击、数据泄露和设备劫持的应急预案,并定期组织演练。应加强对运维人员的安全培训,防范因操作失误或内部威胁导致的安全事件。
七、
煤矿安全信息系统的开发,实质上是业务功能与安全能力的一体化建设过程。网络与信息安全软件并非附属模块,而是保障系统可信运行的内生要素。只有将安全需求融入架构设计、把安全控制嵌入功能实现、以安全运维支撑长期运行,才能真正发挥信息系统在煤矿安全生产中的支撑作用,为矿工生命安全与行业高质量发展提供坚实保障。
如若转载,请注明出处:http://www.mlczzp.com/product/37.html
更新时间:2026-11-01 10:33:54