面向网络空间安全的软件工程专硕培养 融合计算机技术、人工智能与安全软件开发
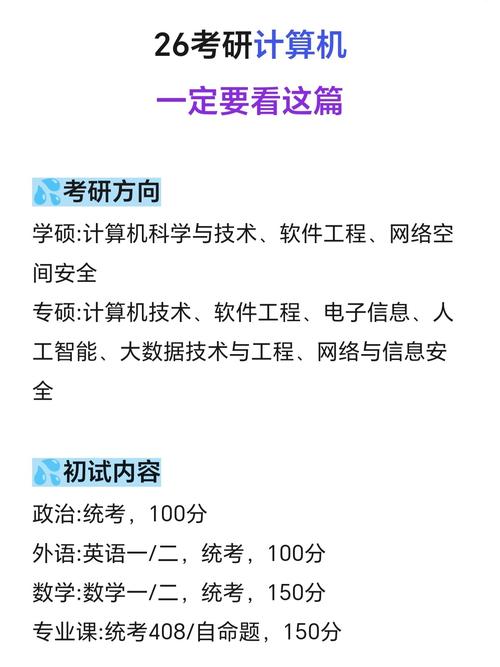
随着数字化转型的深入推进,网络空间安全已成为国家战略的重要组成部分。软件工程与网络空间安全专硕(专业硕士)的培养,需要紧密对接计算机技术、软件工程、电子信息、人工智能等多学科方向,并聚焦网络与信息安全软件开发的实际需求,构建复合型高层次人才培养体系。
一、多学科融合的专硕培养定位
软件工程专硕和网络空间安全专硕虽各有侧重,但在关键交汇领域高度重合。计算机技术为安全软件开发提供底层系统能力,软件工程保障安全产品的工程化质量,电子信息支撑硬件与嵌入式安全,人工智能则为威胁检测、漏洞挖掘和智能防御注入新动能。专硕培养应打破学科壁垒,设置跨方向课程模块,如“人工智能安全”“安全代码审计”“嵌入式系统安全”等,使学生在掌握核心技术的同时具备安全思维。
二、以网络与信息安全软件开发为核心的能力导向
网络与信息安全软件开发是专硕培养的重要出口。培养方案应强化以下能力:一是安全编码与可信软件构建能力,涵盖密码学应用、身份认证、访问控制等;二是安全测试与漏洞分析能力,包括渗透测试、模糊测试和静态代码分析;三是安全运维与应急响应能力,熟悉安全态势感知和入侵检测系统开发;四是利用人工智能技术赋能安全软件开发,如基于机器学习的恶意代码识别、异常流量检测等。通过校企联合项目和工程实践案例,将真实安全需求引入课堂,提升学生的工程攻关能力。
三、产教融合的实践路径
专硕培养强调实践性与应用性。应依托网络安全产业资源,建立联合实验室和实习基地,围绕安全软件开发全生命周期开展项目制教学。例如,组织学生参与安全产品的需求分析、架构设计、编码实现与测试交付,融入DevSecOps理念。鼓励学生参与网络安全竞赛(如CTF)和开源安全项目,锻炼实战能力。论文选题应来源于安全软件开发中的实际问题,强调成果的工程价值和可落地性。
四、课程体系与评价机制优化
课程体系需体现“安全+软件+智能”的交叉特色。建议设置安全软件开发、人工智能安全、软件工程方法论、网络攻防技术等核心课程,并增加大数据安全、云原生安全等前沿选修。评价机制上,弱化纯理论考核,强化代码质量、项目文档、漏洞修复率等工程指标,形成过程性评价与成果产出相结合的模式。
综上,面向网络空间安全的软件工程专硕培养,应立足于计算机技术、软件工程、电子信息与人工智能的交叉融合,以网络与信息安全软件开发为关键抓手,坚持产教融合与实践导向,培养既懂安全又精软件、既会开发又能运用智能技术的高素质工程人才,为筑牢国家网络安全屏障提供有力支撑。
如若转载,请注明出处:http://www.mlczzp.com/product/41.html
更新时间:2026-11-01 15:11:21